

Скорошните фишинг атаки и как да се защитим: “Don’t Trust That Email” от CEE Legal Matters / 02.07.2025 г.
Напоследък се наблюдава засилване във все по-убедителни фишинг кампании, представящи се за адвокатски кантори в Източна Европа. Тези измамни комуникации често подтикват към спешни действия - като качване на документи или инструкции за плащане - като са оформени така, че да изглеждат напълно автентични с прецизно брандиране, имейл подписи и професионално форматиране.
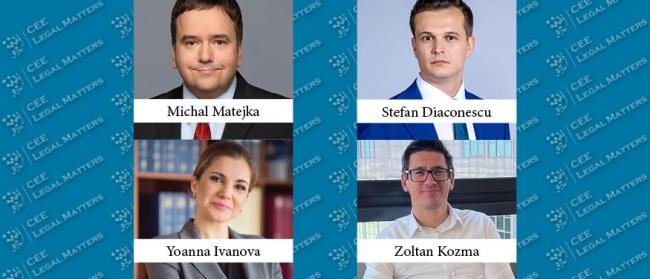
Скорошно публикуваната статия в CEE Legal Matters “Don’t Trust That Email” споделя мненията на няколко професионалиста по въпроса. Михал Матейка от PRK Partners, Șтефан Дяконеску от Musat & Asociații, Золтан Козма от DLA Piper Hungary и Йоанна Иванова, партньор и ръководител на отдел „Защита на данните“ в адвокатско дружество „Гугушев и партньори“, допринесоха за описанието, разбирането и защитата от подобни опити.
Експертите предупреждават, че уникалният достъп на адвокатските кантори до поверителни данни на клиенти и финансови сделки ги прави особено привлекателни за подобни атаки. Нападателите изготвят имейли, предназначени да подмамят получателите да предоставят поверителна информация или да извършат плащания. Въпреки все по-усъвършенстваните IT решения, човешкият фактор остава най-слабото звено: дори опитни професионалисти могат да бъдат измамени от добре замаскиран фишинг имейл.
За да се предпазят от тези сложни измами, читателите трябва винаги да проверяват неочаквани или необичайни имейли чрез надежден вторичен канал, в идеалния случай чрез телефонен номер, който са използвали преди. Също толкова важно е да се поддържа здравословен скептицизъм към неочаквани прикачени файлове и връзки, дори ако съобщенията изглеждат като изпратени от доверени податели.
Нека да останем бдителни и да защитим комуникациите си: момент на предпазливост днес може да предотврати значително излагане на риск утре.
Статията, публикувана на английски, можете да намерите тук: https://ceelegalmatters.com/magazine-articles/10486-issue-12-3/30007-don-t-trust-that-email-an-increasingly-recurring-note-from-law-firms